Cibersegurança para Empresas Industriais e de Manufatura em Portugal
Cibersegurança para Indústria e Manufatura
Proteção, controlo e resiliência da infraestrutura IT que suporta operações industriais distribuídas.
A XCSIRT ajuda grupos industriais e empresas de manufatura a proteger, normalizar e supervisionar a infraestrutura tecnológica que suporta plantas, centros de distribuição, escritórios, datacenters e operações em diferentes localizações. Da conectividade entre sedes ao firewall, endpoints, identidade, acesso remoto e monitorização, construímos uma arquitetura progressiva orientada para reduzir interrupções e manter a operação sob controlo.
PROTEÇÃO QUE ACOMPANHA A OPERAÇÃO
A produção depende cada vez mais de uma infraestrutura IT que precisa permanecer disponível, segura e administrável
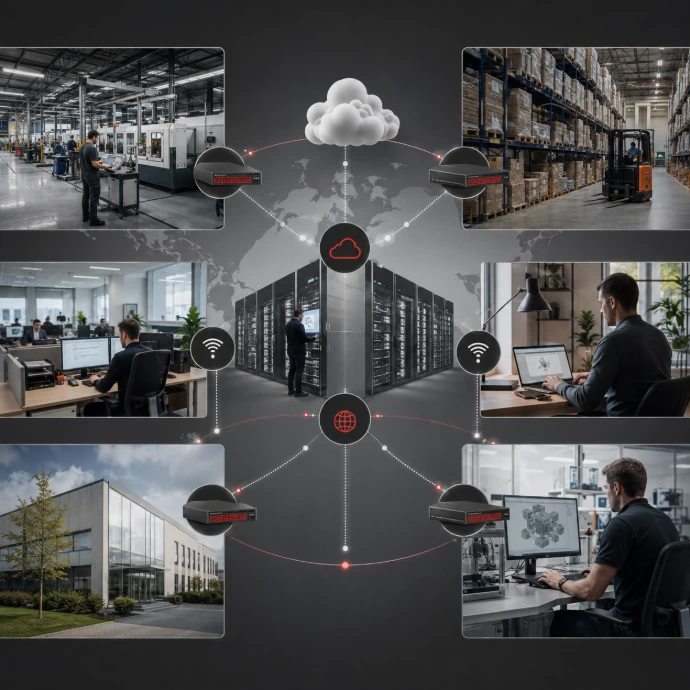
Uma operação industrial depende hoje de muito mais do que máquinas e processos produtivos. Plantas, centros de distribuição, escritórios, datacenters, cloud, ERP, redes, Wi-Fi, VPN, endpoints, identidade e fornecedores formam uma infraestrutura tecnológica interdependente que suporta a produção, a logística e a gestão do negócio.
Quando essa infraestrutura cresce através de novas localizações, aquisições, diferentes países ou tecnologias acumuladas ao longo dos anos, manter visibilidade e controlo torna-se progressivamente mais difícil. O resultado pode ser uma arquitetura que funciona, mas que depende de configurações históricas, múltiplas ferramentas, acessos pouco normalizados e equipas de IT sobrecarregadas.
A lógica é progressiva: avaliar → conectar → proteger → normalizar → centralizar → supervisionar → validar → evoluir. Cada etapa responde a uma necessidade concreta e permite aumentar o controlo sem substituir indiscriminadamente a infraestrutura existente.
A quem se destina
Esta abordagem foi concebida para empresas industriais e grupos de manufatura cuja operação depende de uma infraestrutura IT distribuída, disponível e administrável, independentemente de possuírem uma equipa interna de IT ou trabalharem com parceiros tecnológicos.
É particularmente adequada para:
Grupos industriais distribuídos — organizações com várias plantas, armazéns, centros de distribuição, escritórios ou operações em diferentes localizações ou países.
Empresas em crescimento ou integração — organizações que incorporam novas plantas, sociedades ou infraestruturas através de expansão, aquisição ou reorganização.
Ambientes tecnológicos heterogéneos — operações onde diferentes gerações de firewall, redes, Wi-Fi, endpoints, aplicações e fornecedores precisam coexistir dentro de um modelo corporativo comum.
Equipas de IT com elevada carga operacional — estruturas que precisam controlar cada vez mais utilizadores, ativos e localizações sem aumentar proporcionalmente os recursos internos.
Operações dependentes de conectividade — plantas e localizações que dependem de VPN, datacenter, cloud, ERP, comunicações e serviços centrais para manter a atividade.
Operações com fornecedores e acessos remotos — organizações onde fabricantes, integradores, técnicos ou outros terceiros necessitam de aceder regularmente à infraestrutura.
Quando faz sentido avaliar a infraestrutura que suporta a operação
Não é necessário esperar por um incidente ou por uma paragem da operação. Uma avaliação é particularmente relevante quando a empresa incorpora uma nova planta ou empresa, abre uma operação noutro país, renova firewalls ou comunicações, migra serviços para cloud, aumenta significativamente o número de sedes ou equipamentos, depende de acessos remotos de terceiros ou simplesmente deixou de ter uma visão consolidada da infraestrutura que suporta o negócio.
Da avaliação ao controlo operacional
A avaliação não deve terminar numa lista de problemas. Os resultados devem permitir perceber o que já funciona, o que precisa de ser corrigido e onde faz sentido acrescentar novas capacidades para aumentar controlo, segurança e resiliência.
Conservar
Identificar tecnologias, configurações e controlos que continuam adequados e evitar substituições sem uma razão objetiva.
Corrigir
Priorizar fragilidades de rede, configuração, acesso, proteção, atualização ou gestão que possam aumentar a probabilidade ou o impacto de uma interrupção.
Evoluir
Introduzir progressivamente capacidades de normalização, conectividade resiliente, gestão centralizada, identidade, proteção, monitorização e evidência quando a realidade da operação o justificar.
Solicitar uma avaliação inicial
COMEÇAR POR EVIDÊNCIA
Industrial IT Exposure & Resilience Assessment
Antes de recomendar firewall, monitorização, endpoint, MFA ou qualquer outra tecnologia, começamos por compreender a infraestrutura IT que suporta a operação. O objetivo é estabelecer uma linha base sobre exposição, ativos, redes, controlos, acessos e dependências e identificar onde uma falha tecnológica ou de segurança pode transformar-se num problema operacional.
1. Operational IT & Cybersecurity Interview
Entrevista estruturada com os responsáveis de IT e, quando necessário, com interlocutores da operação para compreender arquitetura, responsabilidades, localizações, tecnologias, fornecedores, acessos, histórico de crescimento e controlos existentes.
Resultado:
visão estruturada do contexto tecnológico e dos controlos declarados pela organização.
2. Internet Exposure Indicator
Observação OSINT defensiva e não invasiva da exposição pública da organização, incluindo domínios, DNS, serviços acessíveis e outras evidências externas legalmente disponíveis.
Resultado:
visão sobre aquilo que terceiros podem observar a partir da Internet e identificação de sinais que justificam validação.
3. Asset & Technology Baseline
Levantamento da realidade tecnológica incluída no âmbito: endpoints administráveis, sistemas operativos, software, versões, atualizações, ferramentas de gestão, proteção existente e outros ativos relevantes para a operação.
Resultado:
linha base tecnológica e identificação de diferenças de controlo entre equipamentos, localizações ou operações.
4. Infrastructure & Operational Dependency Map
Identificação das principais dependências entre utilizadores, redes, plantas, escritórios, datacenters, cloud, aplicações corporativas, fornecedores e sistemas necessários à operação.
Resultado:
compreender que componentes tecnológicos sustentam o negócio e onde uma indisponibilidade pode produzir impacto operacional.
5. Executive Resilience Findings Session
Consolidação dos resultados numa sessão executiva orientada para risco, continuidade e prioridades: controlos adequados, inconsistências, pontos de atenção, melhorias rápidas e hipótese de evolução da arquitetura.
Resultado:
prioridades objetivas para conservar, corrigir ou evoluir.
A segurança deve acompanhar a forma como a operação está organizada
Uma planta não funciona isoladamente. Pode depender de aplicações alojadas num datacenter, serviços cloud, ERP corporativo, redes WAN, VPN, identidade, endpoints, fornecedores e equipas localizadas noutros países.
Por isso, proteger a operação significa compreender e controlar as dependências tecnológicas que a mantêm ligada ao resto da organização.
Ligar plantas, escritórios e centros de distribuição
Conectividade segura e administrável entre diferentes localizações através de firewall, VPN, ZTNA, redundância e políticas corporativas.
Manter conectividade resiliente
Alta disponibilidade, failover, supervisão e desenho adequado reduzem dependências capazes de transformar uma falha de rede num problema operacional.
Controlar endpoints e ativos distribuídos
Inventário, gestão, proteção, atualizações e acesso remoto ajudam a manter visibilidade sobre equipamentos localizados em diferentes operações.
Controlar identidades e acessos
MFA, permissões, VPN e políticas de acesso ajudam a controlar utilizadores internos, administradores e terceiros que precisam de trabalhar sobre a infraestrutura.
Demonstrar controlo
Reporting, validações periódicas e evidência transformam a operação técnica em informação reutilizável perante direção, clientes, auditorias ou seguradoras.
Uma arquitetura que evolui com a operação
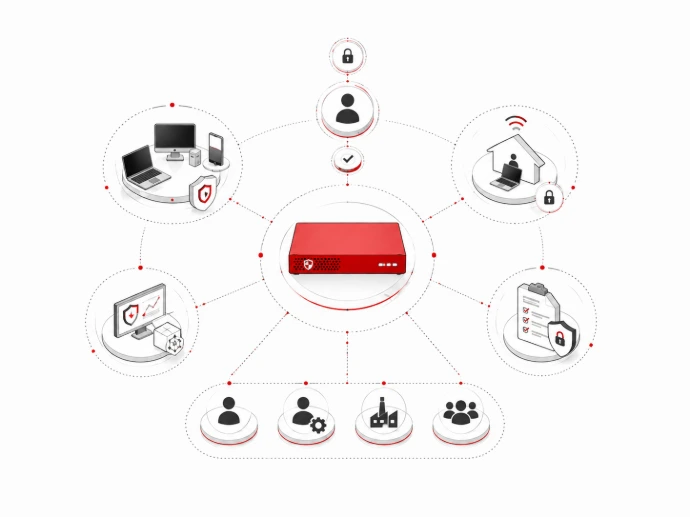
Não propomos substituir toda a infraestrutura nem implementar todas as capacidades de uma só vez. A arquitetura evolui por camadas, de acordo com os riscos observados, as dependências da operação e a capacidade interna da organização.
Rede e Conectividade Resiliente
Managed Firewall, alta disponibilidade, VPN, failover, Wi-Fi gerido, segmentação e conectividade entre plantas, sedes, datacenters e cloud.
Proteção e Controlo de Acessos
Endpoint, XDR, MFA, hardening, acesso remoto e políticas para utilizadores, administradores, fabricantes e outros terceiros.
Supervisão, Validação e Evidência
Monitorização, SOC L1, assessments periódicos, Cybersecurity Posture Reporting, revisão de controlos, continuidade e evidência para gestão, auditorias, clientes ou seguradoras.
Controlo e Normalização
Inventário, RMM, baselines, políticas, administração centralizada e reporting ajudam a transformar ambientes heterogéneos num modelo corporativo progressivamente administrável.
Não é necessário substituir toda a infraestrutura para recuperar controlo
Ambientes industriais acumulam tecnologias, redes, equipamentos e dependências ao longo de muitos anos. Algumas são recentes; outras continuam em operação porque suportam processos que não podem simplesmente ser interrompidos ou substituídos.
A abordagem da XCSIRT procura primeiro compreender e integrar o que já existe. Podemos complementar tecnologias atuais, rever configurações, introduzir segmentação, centralizar gestão ou acrescentar novas camadas de proteção antes de recomendar substituições.
O objetivo não é modernizar por modernizar. É reduzir risco sem introduzir um novo risco operacional.
Resiliência proporcional ao impacto de uma interrupção
O número de colaboradores não determina sozinho a criticidade de uma operação industrial. Uma organização relativamente pequena pode depender de uma linha de produção, de uma ligação entre plantas, de um ERP ou de um sistema cuja indisponibilidade durante algumas horas provoque perdas de produção, desperdício, atrasos logísticos ou penalizações.
Por isso, a XCSIRT procura dimensionar a segurança considerando não apenas o número de utilizadores ou dispositivos, mas também as dependências tecnológicas, a criticidade da operação e o impacto potencial de uma interrupção.
Uma política corporativa. Múltiplas operações locais.
Grupos industriais distribuídos precisam frequentemente de aplicar um padrão tecnológico e de segurança comum sem ignorar a realidade de cada país, empresa ou planta. Compras, conectividade, fornecedores, suporte, fiscalidade e prioridades operacionais podem variar significativamente.
A arquitetura deve permitir governo central, execução local e evidência consolidada, mantendo um nível de controlo corporativo comum sem transformar todas as operações numa estrutura rígida e idêntica.
E quando IT se encontra com OT?
Em determinadas operações industriais, a infraestrutura IT precisa comunicar com estações de engenharia, redes de produção, equipamentos especializados ou sistemas utilizados por fabricantes e integradores.
Nesses casos, IT e OT podem interoperar, mas não devem transformar-se num único domínio de confiança. A XCSIRT pode atuar sobre segmentação, comunicação de rede, acesso remoto, identidade, rastreabilidade e outros controlos na fronteira entre os ambientes.
Quando o projeto exige conhecimento específico sobre PLC, SCADA, protocolos industriais ou tecnologias especializadas de automação, o âmbito deve ser definido em conjunto com o cliente e com os respetivos especialistas.
Avaliação inicial
Nota importante: o Industrial IT Exposure & Resilience Assessment estabelece uma linha base tecnológica e de cibersegurança. Não constitui um pentest, uma investigação forense, uma auditoria de sistemas OT/SCADA nem uma certificação de conformidade.
Industrial IT Exposure & Resilience Assessment
O âmbito e a duração são definidos de acordo com o número de localizações, ativos, redes e dependências incluídas na avaliação. Proposta após enquadramento inicial.
Avaliações específicas
Quando a organização já conhece o problema, o âmbito pode concentrar-se numa necessidade concreta, como firewall, conectividade, segmentação, baseline tecnológico ou acesso de terceiros.
Plano de evolução
Se os resultados justificarem novas medidas, as recomendações são organizadas por prioridade para permitir uma evolução progressiva, evitando transformar a avaliação num projeto de substituição generalizada.
Avaliar a infraestrutura que suporta a sua operação
Preencha o formulário com algumas informações sobre a sua organização.
A nossa equipa analisará o contexto para identificar o ponto de entrada mais adequado à realidade da operação.
Perguntas frequentes
sobre Cibersegurança para Indústria e Manufatura
Não. Uma operação industrial depende também de redes corporativas, firewalls, VPN, Wi-Fi, endpoints, identidade, datacenters, cloud, ERP e serviços utilizados em diferentes localizações. A abordagem da XCSIRT começa pela infraestrutura IT que suporta a operação e estende os controlos aos pontos de interação com OT quando necessário.
A XCSIRT concentra a sua atuação nas áreas onde possui experiência operacional acumulada: networking, firewall, conectividade, gestão de infraestruturas distribuídas, endpoints, identidade, acesso remoto, monitorização e cibersegurança. Quando um projeto exige conhecimento específico sobre PLC, SCADA, protocolos ou tecnologias de automação, o âmbito é definido com o cliente e, quando necessário, com especialistas nessa tecnologia.
Não. O primeiro objetivo é compreender o que existe, verificar que controlos continuam adequados e identificar onde estão as principais dependências e fragilidades. Sempre que possível, procuramos integrar, normalizar ou complementar a infraestrutura atual antes de recomendar substituições.
A abordagem procura estabelecer um padrão corporativo comum para conectividade, firewall, acessos, proteção, gestão e evidência, mantendo a flexibilidade necessária para lidar com diferenças tecnológicas, administrativas e operacionais entre cada localização.
O acesso de terceiros pode ser estruturado através de identidade, MFA, VPN, ZTNA, segmentação, permissões, registo e supervisão. O objetivo é que cada fornecedor aceda apenas aos recursos necessários, através de mecanismos controlados e rastreáveis.
Sim. Implementar um controlo não significa que continue adequado vários anos depois. Mudanças de rede, novas aplicações, aquisições, crescimento, regras acumuladas e novos acessos podem alterar significativamente o risco. A avaliação permite verificar se os controlos continuam coerentes com a realidade atual.
IT e OT podem precisar de interoperar, mas não devem tornar-se automaticamente num único domínio de confiança. Segmentação, políticas de comunicação, firewall, controlo de identidade e acesso remoto permitem limitar as interações ao que é realmente necessário para a operação.
Não. O dimensionamento não deve depender apenas do número de colaboradores. Uma operação pequena pode ser altamente crítica se algumas horas de indisponibilidade provocarem perdas de produção, desperdício, atrasos ou penalizações. A arquitetura deve ser proporcional ao impacto potencial de uma interrupção.
A avaliação procura estabelecer uma linha base sobre exposição à Internet, ativos tecnológicos, redes, controlos de segurança, acessos e principais dependências que suportam a operação. Os resultados são apresentados de forma a identificar o que deve ser conservado, corrigido ou evoluído.
Não. Trata-se de uma avaliação de exposição, infraestrutura, controlos e dependências. Não substitui um pentest, uma investigação forense, uma auditoria especializada a PLC/SCADA ou uma certificação de conformidade.
Sim. Uma operação ou localização pode ser utilizada como ponto inicial para compreender a arquitetura, validar controlos e desenvolver uma baseline que posteriormente possa ser adaptada a outras empresas, plantas ou países do grupo.
Sim. Não é necessário substituir parceiros ou tecnologias que desempenham adequadamente a sua função. A XCSIRT pode atuar como camada especializada de avaliação, normalização, segurança, gestão ou supervisão e trabalhar de forma coordenada com equipas internas e fornecedores existentes.